
















Inhaltsverzeichnis
Wenn über SAP-Sicherheit gesprochen wird, denken viele zuerst an Security Notes, Berechtigungen oder das nächste Kernel-Update. Das ist nicht falsch – aber es greift inzwischen deutlich zu kurz.
Moderne SAP-Landschaften bestehen selten nur aus einem abgeschotteten SAP S/4HANA-System. Anwendungen kommunizieren mit Cloud-Diensten, SAP BTP, der SAP Business AI Platform (BAIP), Identity Providern, externen Schnittstellen und zahlreichen weiteren Systemen. Benutzer greifen per Browser oder Fiori zu, technische Verbindungen laufen über Zertifikate und verschlüsselte Kommunikationswege, und immer mehr Geschäftsprozesse verlassen die klassischen Grenzen des SAP-Systems. Damit verändert sich auch die Aufgabe von SAP-Security.
Es reicht nicht mehr aus, einzelne Schwachstellen zu schließen. Unternehmen müssen verstehen, wie sicher ihre gesamte SAP-Landschaft aufgestellt ist, welche Abhängigkeiten bestehen und ob sie technisch in der Lage sind, auf neue Anforderungen schnell zu reagieren.
Ein gutes Beispiel dafür liefert ein Thema, das bis vor wenigen Jahren noch stark nach Zukunftsmusik klang: Quantencomputer.
Heute existiert noch kein allgemein verfügbarer Quantencomputer, der moderne Unternehmensverschlüsselung einfach brechen könnte. Wann sogenannte kryptografisch relevante Quantencomputer verfügbar sein werden, lässt sich seriös nicht vorhersagen. Trotzdem beschäftigen sich Organisationen wie das BSI, das NIST und inzwischen auch SAP intensiv mit der Vorbereitung darauf.
Das NIST hat bereits 2024 die ersten Standards für Post-Quantum-Kryptografie veröffentlicht. Auch SAP hat inzwischen erste Technologien für quantensichere Kommunikation in produktiven Komponenten umgesetzt.
Warum beschäftigt man sich heute mit einer Bedrohung, die möglicherweise erst Jahre später relevant wird?
Weil Verschlüsselung eine Besonderheit hat: Man muss eine Nachricht nicht heute entschlüsseln können, um sie heute zu stehlen.
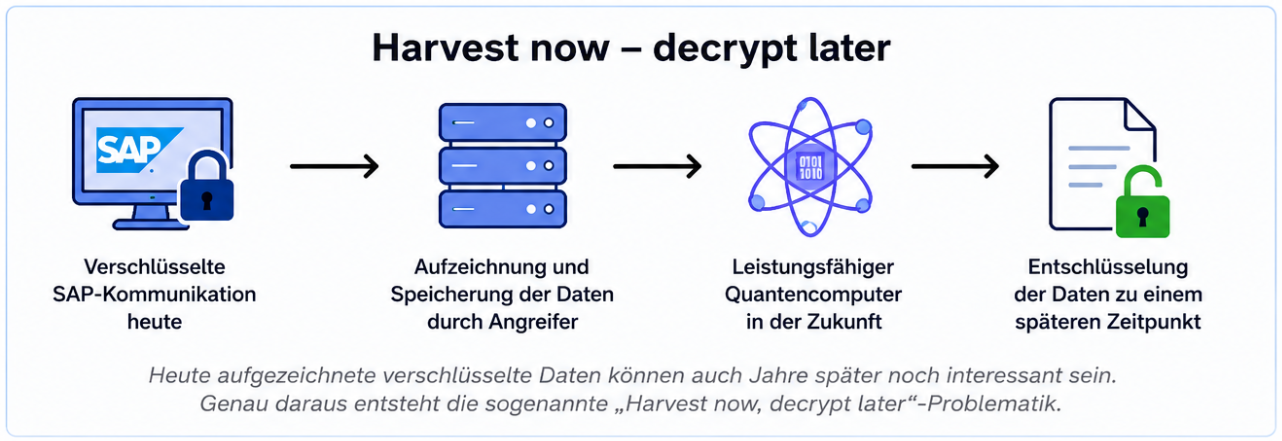
Abbildung 1: Harvest now - decrypt later
Was Quantencomputer mit einer heutigen SAP-Landschaft zu tun haben
Das dahinterliegende Szenario wird häufig als „Harvest now, decrypt later“ beschrieben: Ein Angreifer zeichnet heute verschlüsselte Kommunikation auf, obwohl er sie aktuell nicht entschlüsseln kann. Die Daten werden gespeichert. Steht später ausreichend leistungsfähige Quantentechnologie zur Verfügung, könnte versucht werden, die damalige Verschlüsselung nachträglich zu brechen. Relevant ist das insbesondere bei Informationen, die über viele Jahre vertraulich bleiben müssen. Das bedeutet nicht, dass Unternehmen jetzt ihre gesamte SAP-Landschaft aufgrund einer unmittelbar bevorstehenden „Quanten-Attacke“ umbauen müssen. Es bedeutet aber, dass eine andere Frage zunehmend wichtiger wird: Wie schnell können wir unsere eingesetzten kryptografischen Verfahren austauschen, wenn es notwendig wird? Dafür hat sich der Begriff Crypto Agility etabliert. Und genau an dieser Stelle wird das Thema für SAP-Verantwortliche sehr konkret.
Verschlüsselung begegnet uns in einer SAP-Landschaft praktisch überall: bei HTTPS-Verbindungen zu Fiori, technischen Schnittstellen, Zertifikaten, System-zu-System-Kommunikation, Single Sign-on oder bei der Kommunikation mit Cloud-Diensten.
Die SAP CommonCryptoLib bildet dafür in vielen SAP-Systemen eine wichtige technische Grundlage. Mit CommonCryptoLib 8.6 hat SAP Ende 2025 einen bemerkenswerten Schritt gemacht: In Verbindung mit TLS 1.3 unterstützt die Bibliothek einen hybriden quantensicheren Schlüsselaustausch. Dabei werden klassische und neue, gegen zukünftige Quantenangriffe ausgelegte Verfahren miteinander kombiniert. Auch bei SAP HANA Cloud ist das Thema inzwischen angekommen. 2026 wurde Post-Quantum-Kryptografie für TLS-Verbindungen eingeführt. Das zeigt vor allem eines: Post-Quantum-Kryptografie ist im SAP-Umfeld kein reines Forschungsthema mehr.
Für Unternehmen bedeutet das trotzdem nicht, morgen einen Schalter mit der Aufschrift „Quantum Safe“ umzulegen. Vorher muss klar sein, wo Kryptografie überhaupt eingesetzt wird. Welche SAP-Systeme kommunizieren miteinander? Welche externen Partner sind angebunden? Welche TLS-Versionen werden verwendet? Wo liegen Zertifikate? Und welche Systeme oder Eigenentwicklungen setzen möglicherweise noch ältere kryptografische Verfahren voraus? Genau hier liegt häufig die eigentliche Herausforderung.
Eine gewachsene SAP-Landschaft kann über Jahre oder Jahrzehnte entstanden sein. Neben aktuellen SAP S/4HANA-Systemen existieren möglicherweise ältere NetWeaver-Systeme, externe Anwendungen, individuelle Schnittstellen und Komponenten mit unterschiedlichen technischen Voraussetzungen. Eine kryptografische Umstellung ist deshalb selten nur das Update einer einzelnen Bibliothek. Entsprechend wichtig ist es, frühzeitig Transparenz über die eigene Kryptografie-Landschaft zu schaffen.
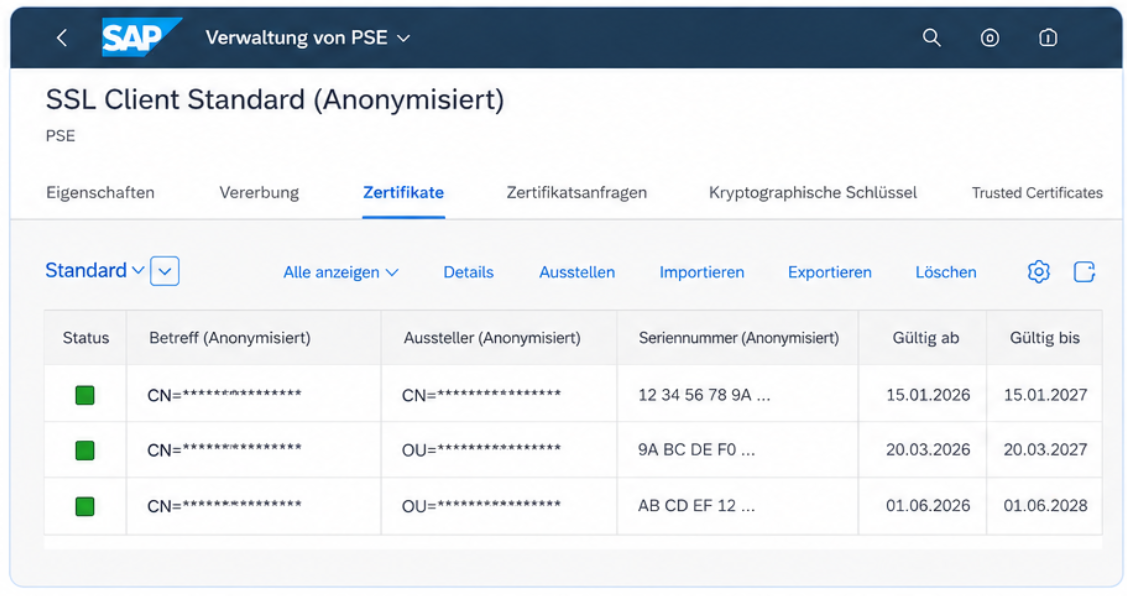
Abbildung 2: von klassischer SAP-Security zu Crypto Agility
Moderne SAP-Security endet nicht bei Security Notes und Berechtigungen. Zertifikate, Schnittstellen, Verschlüsselung und die Fähigkeit, kryptografische Verfahren zukünftig austauschen zu können, gehören zunehmend zum Gesamtbild. Und hier schließt sich der Kreis zur alltäglichen SAP-Security.
Ein aktueller Kernel, gepflegte kryptografische Bibliotheken, regelmäßig bewertete SAP Security Notes, sichere Kommunikationsprotokolle und ein sauberer Umgang mit Zertifikaten sind keine voneinander unabhängigen Einzelmaßnahmen. Gemeinsam sorgen sie dafür, dass eine SAP-Landschaft nicht nur heute sicher ist, sondern auch auf neue Anforderungen reagieren kann.
Was bedeutet das für Ihre SAP-Landschaft heute?
Eine SAP-Landschaft ist nicht allein deshalb zukunftssicher, weil einzelne Komponenten bereits moderne oder quantensichere Verfahren unterstützen. Entscheidend ist, ob das Unternehmen seine Risiken kennt, klare Verantwortlichkeiten etabliert hat und technische Veränderungen kontrolliert umsetzen kann.
Unternehmen sollten deshalb jetzt ein planbares Budget für SAP-Security bereitstellen. Nicht für eine hektische „Quantum-Migration“, sondern für Transparenz, belastbare Prozesse und die gezielte Beseitigung konkreter Risiken. Wer erst bei einer kritischen Schwachstelle, einem Audit-Finding oder einer neuen regulatorischen Vorgabe handelt, arbeitet zwangsläufig unter Zeitdruck.
- Security kontinuierlich betreiben: SAP Security Notes, Kernel, kryptografische Bibliotheken und relevante Infrastruktur regelmäßig bewerten und aktualisieren.
- Kryptografie sichtbar machen: Zertifikate, TLS-Verbindungen, Identity-Anbindungen und externe Schnittstellen kennen und dokumentieren.
- Veraltete Verfahren reduzieren: Alte Protokolle und kryptografische Abhängigkeiten nicht dauerhaft nur aus Kompatibilitätsgründen mitschleppen.
- Crypto Agility berücksichtigen: Bei neuen Integrationen darauf achten, dass kryptografische Verfahren und Zertifikate später ausgetauscht werden können, ohne komplette Anwendungen neu entwickeln zu müssen.
- Security ganzheitlich betrachten: Berechtigungen, Identitäten, Verschlüsselung, Patchmanagement und Monitoring nicht als voneinander getrennte Themen organisieren.
Gerade der letzte Punkt ist entscheidend. Ein perfekt verschlüsselter Kommunikationskanal hilft wenig, wenn privilegierte Benutzerkonten unzureichend geschützt sind. Umgekehrt verhindert eine saubere Rollenstruktur keine Schwachstelle in einer ungepatchten technischen Komponente.
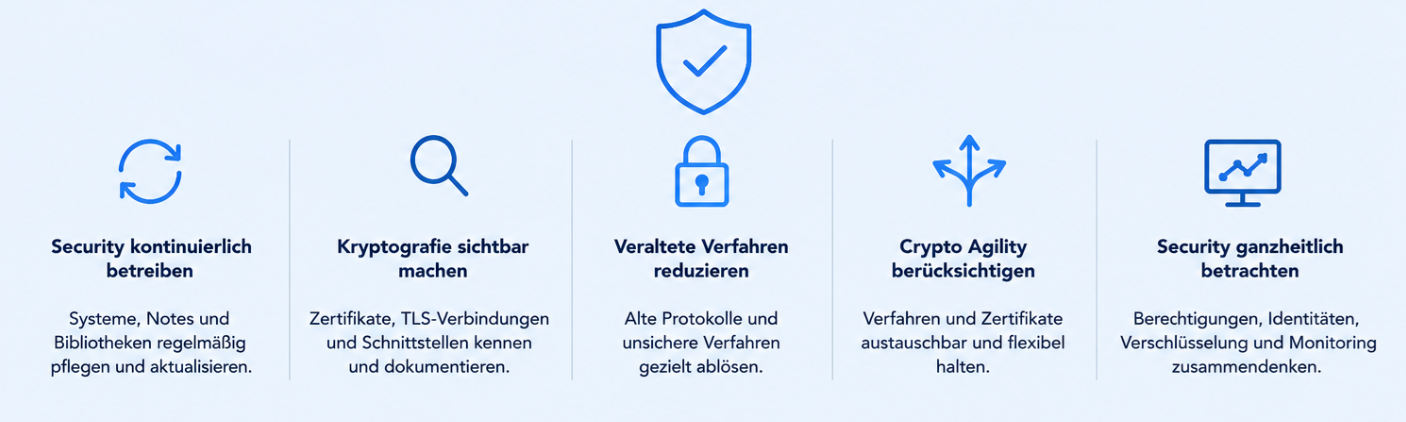
Abbildung 3: SAP-Security als kontinuierlicher Prozess
SAP-Security funktioniert deshalb nur noch als kontinuierlicher, organisatorisch und finanziell verankerter Prozess.
Wo Unternehmen jetzt investieren sollten
Die sinnvolle Investitionsentscheidung beginnt nicht mit einem einzelnen Tool. Sie beginnt mit drei aufeinander aufbauenden Bausteinen:
- SAP Security Assessment: Eine strukturierte Standortbestimmung schafft Transparenz über Systemstände, Security Notes, Kernel und kryptografische Bibliotheken, Zertifikate, TLS-Verbindungen, Schnittstellen, Identitäten, Berechtigungen sowie Logging und Monitoring. Die Ergebnisse werden nach Risiko und Geschäftsrelevanz priorisiert.
- Regelmäßiger Security- und Patchprozess: Verbindliche Verantwortlichkeiten, feste Bewertungszyklen, planbare Wartungsfenster, definierte Test- und Freigabeschritte sowie ein Verfahren für kritische Sofortmaßnahmen machen Security vom Einzelereignis zum beherrschbaren Betriebsprozess.
- SAP Security Roadmap: Kurzfristige Quick Wins, mittelfristige Modernisierungen und strategische Themen wie Crypto Agility, Identity-Architektur oder die Absicherung hybrider Landschaften werden in eine realistische Reihenfolge gebracht - einschließlich Zuständigkeiten, Abhängigkeiten und Budgetbedarf.
Diese Bausteine verbinden den Schutz vor heutigen Schwachstellen mit der Fähigkeit, auf zukünftige technologische und regulatorische Anforderungen zu reagieren. Aus reaktiver Fehlerbehebung wird damit eine planbare Sicherheitsstrategie.
Wie CPRO Sie von der Analyse bis zur Umsetzung begleitet
CPRO unterstützt Sie dabei, Risiken in konkrete, priorisierte Maßnahmen für Ihre SAP-Landschaft zu übersetzen. Dafür verbinden wir technische Expertise mit Erfahrung aus Security, Integration und laufendem SAP-Betrieb. So entsteht ein Vorgehen, das zu Ihrer Systemlandschaft und Ihren betrieblichen Rahmenbedingungen passt.
- Transparenz schaffen: Gemeinsam erfassen wir den technischen und organisatorischen Sicherheitsstatus Ihrer SAP-Landschaft. Risiken, Abhängigkeiten und blinde Flecken werden nachvollziehbar dokumentiert.
- Risiken und Maßnahmen priorisieren: Wir bewerten die Ergebnisse nach Kritikalität, Umsetzbarkeit und Geschäftsrelevanz. Daraus entsteht eine realistische Roadmap mit Quick Wins sowie mittel- und langfristigen Maßnahmen.
- Prozesse verankern: Mit Ihnen entwickeln wir einen wiederkehrenden Security- und Patchprozess mit klaren Verantwortlichkeiten, Prüfzyklen, Wartungsfenstern sowie definierten Test- und Freigabeschritten.
- Umsetzung sicher begleiten: Auf Wunsch unterstützen unsere Spezialisten bei der technischen Umsetzung: von SAP Security Notes, Kernel und kryptografischen Bibliotheken über TLS und Zertifikate bis hin zu Berechtigungen, Schnittstellen und Monitoring.
Für Sie entsteht daraus ein fundiertes Gesamtbild: Welche Risiken erfordern kurzfristiges Handeln? Welche Abhängigkeiten bestimmen die Reihenfolge? Und welche Investitionen erzielen den größten Sicherheitsgewinn? So lassen sich Budget, Wartungsfenster und Ressourcen realistisch planen, statt erst unter Zeitdruck zu reagieren.
Fazit: Heute Transparenz schaffen, morgen handlungsfähig bleiben
Quantencomputer sind für SAP-Landschaften heute keine akute Bedrohung. Gleichzeitig wäre es zu kurz gegriffen, Post-Quantum-Kryptografie als reines Zukunftsthema abzutun. NIST hat erste Standards bereits veröffentlicht, das BSI hat seine kryptografischen Empfehlungen weiterentwickelt und SAP stellt erste quantensichere Technologien in produktiven Komponenten bereit.
Die Richtung ist damit klar: Kryptografie wird sich in den kommenden Jahren verändern. Die entscheidende Frage lautet daher nicht, ob sich Kryptografie verändert, sondern wie gut Ihre SAP-Landschaft auf diesen Wandel vorbereitet ist.
Eine zukunftsfähige SAP-Sicherheitsstrategie beginnt nicht mit einer hektischen Quantum-Migration, sondern mit den Grundlagen, die bereits heute den größten Sicherheitsgewinn liefern: Transparenz über Ihre SAP-Landschaft, gepflegte Systemstände, klare Verantwortlichkeiten, ein kontinuierlicher Security- und Patchprozess und eine Architektur, die Veränderungen zulässt. Diese Grundlagen reduzieren aktuelle Risiken, erleichtern künftige technologische und regulatorische Anpassungen und schaffen Planungssicherheit für Budget und Betrieb.

